

Vanaf 2026 combineer je privacywetgeving en AI (AVG) alleen veilig als je dataminimalisatie, transparantie en een geldige verwerkingsgrondslag aantoonbaar regelt. AI-systemen die persoonsgegevens verwerken moeten voldoen aan de AVG én de Europese AI Act, anders riskeer je hoge boetes. De kernvraag is steeds: welke data gaat het model in, waar draait het, en wie is verantwoordelijk? Met passende voorzieningen zet je kunstmatige intelligentie nuttig in zonder onnodige privacyrisico’s.
Belangrijkste Punten: Je voldoet aan privacywetgeving en AI (AVG) door dataminimalisatie, een AI-DPIA en verwerkersovereenkomsten te combineren met een beheerde omgeving zoals Microsoft Copilot.
- Vanaf 2026 dwingt de AI Act risicobeheersing af bovenop de bestaande AVG-eisen voor rechtmatige grondslag.
- Gebruik geen openbare AI-tools voor persoonsgegevens tenzij je data anonimiseert vóórdat je het model voedt.
- Kies voor verwerking binnen de EER om risico’s van de Amerikaanse CLOUD Act te vermijden.
- De casus van Centrum voor IT toont dat schaduw-AI binnen één maand stopt door blokkades en veilige alternatieven.
3 Situaties: kies de juiste aanpak voor AI
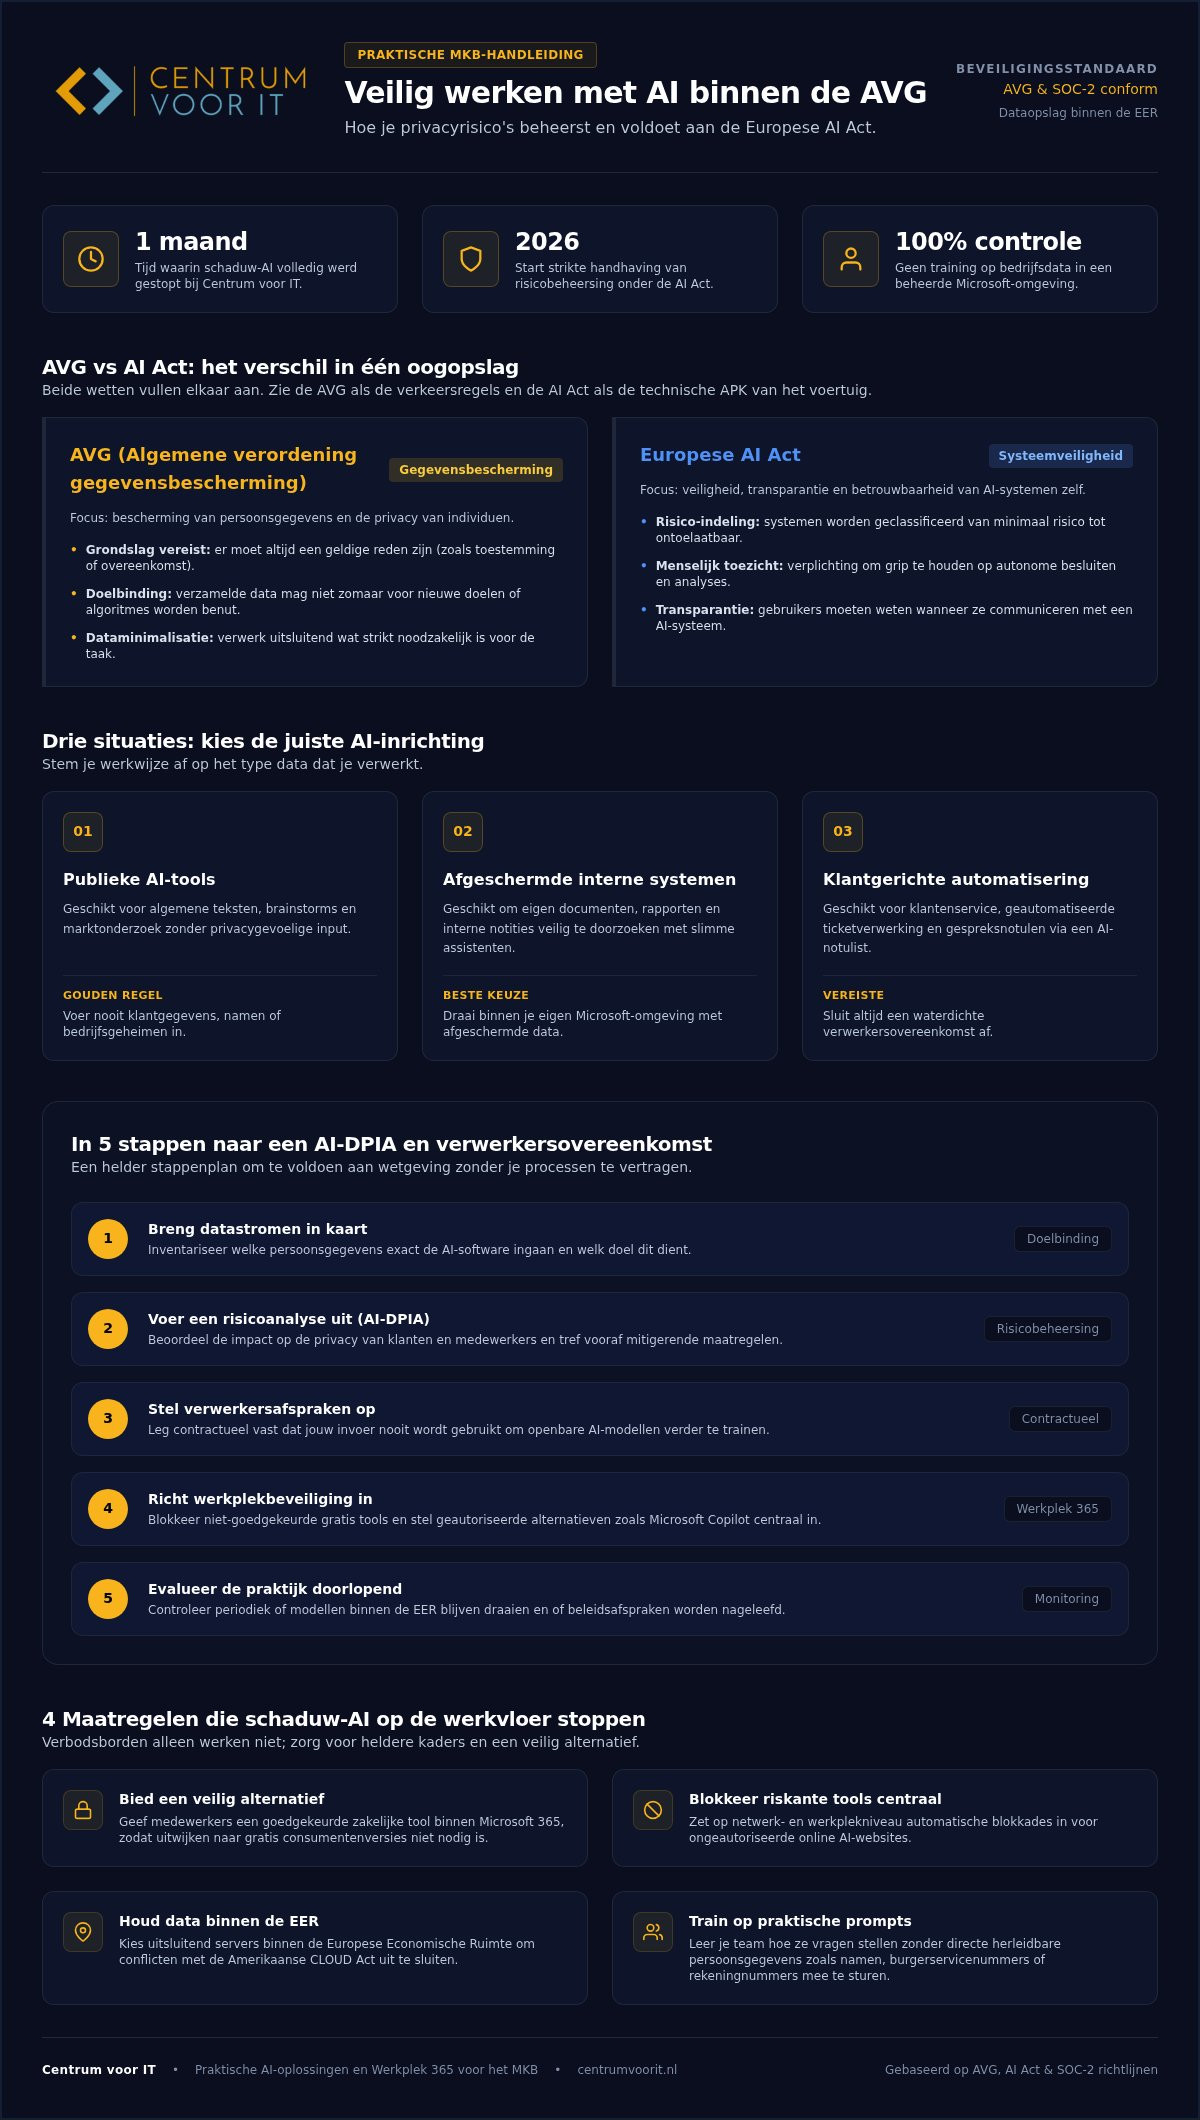
Kies je AI-aanpak op basis van het type gegevens: openbare tools voor algemene teksten, een afgeschermde Microsoft-omgeving voor interne documenten, en een verwerkerscontract zodra klantgegevens meegaan. Het naleven van de AVG bij kunstmatige intelligentie vraagt om een strategie die past bij jouw concrete verwerking. Het verschil is groot tussen publieke middelen, interne documentanalyse en klantgerichte automatisering.
Bij klanten zien we dat organisaties worstelen met de balans tussen innovatie en privacy. Een doordachte inrichting voorkomt dat een datalek de bedrijfsvoering stillegt.
Drie typische situaties met een concrete keuze:
- Publieke AI-tools: geschikt voor algemene teksten of ideegeneratie. Voer hier geen persoonsgegevens of bedrijfsgeheimen in.
- Afgeschermde interne systemen: geschikt om eigen documenten te doorzoeken. Laat dit draaien binnen je eigen Microsoft-omgeving.
- Klantgerichte automatisering: geschikt voor serviceprocessen. Verwerk je privacygevoelige klantinformatie, leg dan een helder verwerkerscontract vast.
Wil je snel interne automatisering zonder privacyrisico’s, kies dan een oplossing op maat via een deskundig IT-bedrijf voor het MKB. Door processen vooraf strak in te richten, werk je snel en volgens de wet: anonimiseer data waar dat kan, nog vóór je een model voedt.
AI valt onder de AVG zodra je persoonsgegevens verwerkt
Verwerkt je systeem namen, mailadressen of klantverslagen, dan gelden de privacywetten voor AI direct voor jouw organisatie. Binnen je eigen Microsoft 365-omgeving sturen we die datastromen gericht aan. De AVG grijpt aan op automatische verwerking van persoonsgegevens, bijvoorbeeld een AI-notulist die een telefoongesprek analyseert of een slimme assistent die klantvragen afhandelt.
De Europese AI Act stelt aanvullende eisen aan het risiconiveau van jouw AI-toepassingen, maar de basis blijft gelijk: je hebt een geldige verwerkingsgrondslag nodig en je moet de privacykaders nakomen. Bij Centrum voor IT laten we die kaders aansluiten op jouw dagelijkse praktijk. We werken volgens relevante regelgeving en certificeringen, waaronder AVG en SOC-2.
Wil je veilig Starten met slimme software zonder gedoe met datalekken? Zet de overstap dan neer als een gecontroleerde AI-transitie. Het beveiligen van klantdata hoort net zo bij de basis als het op slot doen van je kantoordeur.
Tip: Controleer of je AI-leverancier voldoet aan AVG en SOC-2 standaarden voor gegevensbeveiliging.
Een gebruiker in de nieuwenhuis-it.nl-draad „Ervaringen van klanten":
"Voor ons als notariaat is het belangrijk dat onze systemen altijd veilig en betrouwbaar functioneren." (source) (bron)
Juridische beroepen stellen hoge eisen aan gegevensbeveiliging; de AVG laat weinig ruimte voor fouten. Met de juiste inrichting van je AI-systemen blijven gevoelige documenten en dossiers beschermd.
AVG vs AI Act: zo verschillen de verplichtingen
De AVG regelt de verwerking van persoonsgegevens; de AI Act richt zich op veiligheid en producteisen van AI-systemen. Angst voor boetes bij onbedoelde non-compliance komt vaak door de stapeling van Europese regels. De AVG eist een geldige juridische grondslag en een specifiek doel. Volgens de EDPB in hun advies uit 2024 blijven alle AVG-regels onverkort van kracht bij het trainen van algoritmes. De AI Act voegt risicocategorieën en menselijk toezicht toe.
| Wetgeving | Hoofdfocus | Belangrijkste eis |
|---|---|---|
| AVG | Bescherming van persoonsgegevens | Rechtmatige grondslag en doelbinding |
| AI Act | Veiligheid van AI-systemen | Risicobeheersing en menselijk toezicht |
Privacyregels voor AI (AVG-compliance in AI-systemen) vragen vooraf om dataminimalisatie en een helder stappenplan. Zie de AVG als de verkeersregels en de AI Act als de keuring van het voertuig. Met software voor Slim bellen en notuleren borg je privacy direct op de werkvloer en verklein je de kans op fouten.
In 5 stappen naar een AI-DPIA en verwerkersovereenkomst
Een concreet stappenplan voorkomt dat je persoonsgegevens zomaar in externe modellen laadt. In sessies merken we dat technische teams wél willen meewerken, maar concrete instructies missen om veiligheid in te regelen.
Situatie: bij MKB-bedrijf Centrum voor IT zag directeur Sandra de Vries dat medewerkers zonder toestemming slimme software gebruikten. Oplossing: adviseur Berry legde in heldere taal uit waar de risico’s zaten en zette een beheerde lijn uit. Resultaat: binnen een maand werkte iedereen veilig met Microsoft Copilot, was de ongewenste software geblokkeerd en verdween het risico op schaduw-IT.
- Breng datastromen in kaart: leg vast welke privacygevoelige gegevens naar de software gaan.
- Voer een risicoanalyse uit: beoordeel het effect op de rechten van betrokkenen (AI-DPIA).
- Stel verwerkersafspraken op: leg vast dat de leverancier jouw invoer niet gebruikt om eigen modellen te trainen.
- Richt beveiliging in: blokkeer niet-goedgekeurde hulpmiddelen op de werkplek.
- Evalueer de praktijk: controleer periodiek of de software aan de regels blijft voldoen.
Die controle is doorlopend, geen eenmalig papierwerk. Duidelijke afspraken horen bij elke AI-transitie. Volg een praktische Basis Training om het stappenplan snel intern te beleggen, en stuur bij zodra monitoring afwijkingen laat zien.
4 Maatregelen die schaduw-AI op de werkvloer stoppen
Je voorkomt datalekkage door medewerkers een veilig, goedgekeurd alternatief én duidelijke kaders te geven. Mensen grijpen naar openbare AI-tools om snel een tekst te checken of een e-mail te schrijven; zonder beleid belanden privacygevoelige gegevens buiten de deur. Vier stappen houden de regie bij jou:
- Blokkeer onveilige, openbare AI-websites op het bedrijfsnetwerk.
- Bied een veilige omgeving aan, zoals Microsoft Copilot binnen Werkplek 365.
- Stel duidelijke privacyregels voor AI-gebruik op.
- Geef medewerkers een praktisch stappenplan voor verantwoord AI-gebruik.
Strenge verboden alleen werken zelden: via de eigen telefoon ontstaat al snel een omweg. Een afgeschermde werkplek sluit beter aan op hoe MKB-bedrijven met 5 tot 150 medewerkers in Nijverdal en omgeving (Overijssel) dagelijks werken.
Een verkeerd gekopieerde klantnaam in een openbare chatbot is direct een datalek. Proactieve monitoring en een veilige inrichting houden data binnenboord. Twijfel je of er schaduw-AI speelt, controleer dan het netwerkverkeer in plaats van te gokken.
Een gebruiker in de nieuwenhuis-it.nl-draad „Ervaringen van klanten":
"Als restaurant is het voor ons belangrijk dat reserveringssystemen, netwerk en andere digitale voorzieningen altijd goed werken." (source) (bron)
Ondernemers willen een stabiele, veilige digitale infrastructuur. Dat onderstreept waarom je schaduw-AI blokkeert en gecontroleerde alternatieven aanbiedt.
Houd AI-data binnen de EER bij internationale modellen
Amerikaanse AI-diensten slaan bedrijfsgegevens vaak op buiten de Europese Economische Ruimte, en dat levert directe privacyrisico’s op. Veel ondernemers weten niet waar hun informatie precies belandt. De Amerikaanse CLOUD Act kan leveranciers verplichten data af te staan aan lokale autoriteiten, ook als de server in Europa staat. Dat schuurt met Europese privacywetgeving. Werk daarom met AI-modellen die verwerking binnen Europese datacenters garanderen, bij voorkeur veilig in je eigen Microsoft-omgeving via bijvoorbeeld Werkplek 365.
Standaardinstellingen van populaire AI-tools gebruiken jouw invoer vaak om publieke modellen te trainen. Zonder dat je het merkt, belanden vertrouwelijke klantgegevens zo in het geheugen van een extern systeem.
Een lokale IT-specialist helpt die datastromen dicht te zetten. Centrum voor IT is je partner voor betrouwbare ICT-diensten in Nijverdal en richt systemen zo in dat verwerking binnen de EER blijft.
Schakel hulp in als juridische AI-kennis intern ontbreekt
Richt de privacykaders voor AI niet zelf in als diepgaande juridische en technische kennis intern ontbreekt. Twijfel je of je ICT-capaciteit dataveiligheid en wetgeving goed borgt, neem dan geen onnodig risico.
Een interne IT-afdeling regelt de dagelijkse ondersteuning vaak prima, maar mist soms de specifieke expertise voor complexe AI-processen. AI bouwen zonder stevig fundament is als een huis zonder fundering: het lijkt stevig tot de storm opsteekt. Ontbreekt die kennis, kies dan een externe partner.
Een nuchtere AI-toolkeuze en een heldere roadmap helpen je de techniek meteen veilig in te zetten. Rondom Werkplek 365 integreren we AI-oplossingen binnen je eigen Microsoft-omgeving, zodat data afgeschermd blijft en je boetes of datalekken voorkomt. Centrum voor IT ondersteunt MKB-bedrijven met concrete begeleiding en proactieve monitoring, zodat je ICT-omgeving stabiel, veilig en AVG-proof blijft. Vraag de mogelijkheden voor jouw situatie na bij het team.
Veelgestelde vragen
Welke privacyrollen gelden bij AI?
De AVG onderscheidt twee rollen: de verwerkingsverantwoordelijke die doel en middelen bepaalt, en de verwerker die gegevens voor een ander verwerkt. Werk je met een externe AI-tool voor gegevensverwerking, dan ben jij verantwoordelijk en is de AI-leverancier de verwerker.
Hoe voorkom ik schaduw-AI op de werkvloer?
Blokkeer openbare AI-sites op het netwerk, bied een goedgekeurd alternatief zoals Microsoft Copilot binnen Werkplek 365, en geef heldere gebruiksregels plus een kort stappenplan. Volgens een casus van een MKB-bedrijf verdwenen de risico’s op schaduw-AI door ChatGPT te blokkeren en binnen een maand Microsoft Copilot voor het hele personeel te installeren. Laat systemen daarnaast aantoonbaar voldoen aan AVG en SOC-2.
Welke risico’s brengt AI voor persoonsgegevens?
Onveilige AI-tools kunnen tot datalekken leiden als medewerkers gevoelige informatie in publieke systemen invoeren. Zonder verwerkersafspraken kan invoer bovendien meelopen in training van externe modellen. Beperk invoer, kies EER-verwerking en leg doelbinding en beveiliging vast vóór je opschaalt.
Praktisch aan de slag met privacywetgeving en AI (AVG)
Of je nu publieke tools mijdt, een DPIA doorloopt of schaduw-AI blokkeert: de beslissing draait om dataminimalisatie, een geldige grondslag en een beheerde omgeving. Met een doordacht stappenplan voorkom je dat gevoelige bedrijfsdata op straat belandt. Het team van Centrum voor IT helpt MKB-bedrijven met 5 tot 150 medewerkers om die regels direct praktisch toe te passen.
Wil je zonder gedoe AI inzetten binnen je eigen Microsoft-omgeving? Neem contact op via Centrum voor IT contact voor een helder gesprek met de specialisten. Binnen één werkdag bellen ze je terug om de mogelijkheden door te spreken.
